Domain red-rose.de kaufen?
Wir ziehen mit dem Projekt
red-rose.de um.
Sind Sie am Kauf der Domain
red-rose.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain red-rose.de kaufen?
Was ist ein Cross-Site-Scripting-Angriff?
Ein Cross-Site-Scripting-Angriff (XSS) ist eine Art von Sicherheitslücke in Webanwendungen, bei der Angreifer schädlichen Code in eine vertrauenswürdige Website einschleusen können. Dies ermöglicht es ihnen, Benutzerdaten zu stehlen, Sitzungen zu übernehmen oder bösartige Aktionen im Namen des Benutzers auszuführen. XSS-Angriffe können durch unsichere Eingabevalidierung oder unzureichende Ausgabeabsicherung verursacht werden. **
Wie kann man SQL-Injektion und Cross-Site-Scripting verhindern?
Um SQL-Injektion zu verhindern, sollten parametrisierte Abfragen oder vorbereitete Anweisungen verwendet werden, anstatt dynamisch erstellte Abfragen. Eingaben sollten validiert und bereinigt werden, um unerwünschte Zeichen zu entfernen. Um Cross-Site-Scripting zu verhindern, sollten Eingaben von Benutzern immer korrekt codiert oder escaped werden, bevor sie in HTML-Seiten angezeigt werden. Es ist auch wichtig, Content Security Policy (CSP) Header zu verwenden, um die Ausführung von unsicherem JavaScript einzuschränken. **
Ähnliche Suchbegriffe für Cross-Site Scripting XSS
Top-Angebote
Produkte zum Begriff Cross-Site Scripting XSS:
-
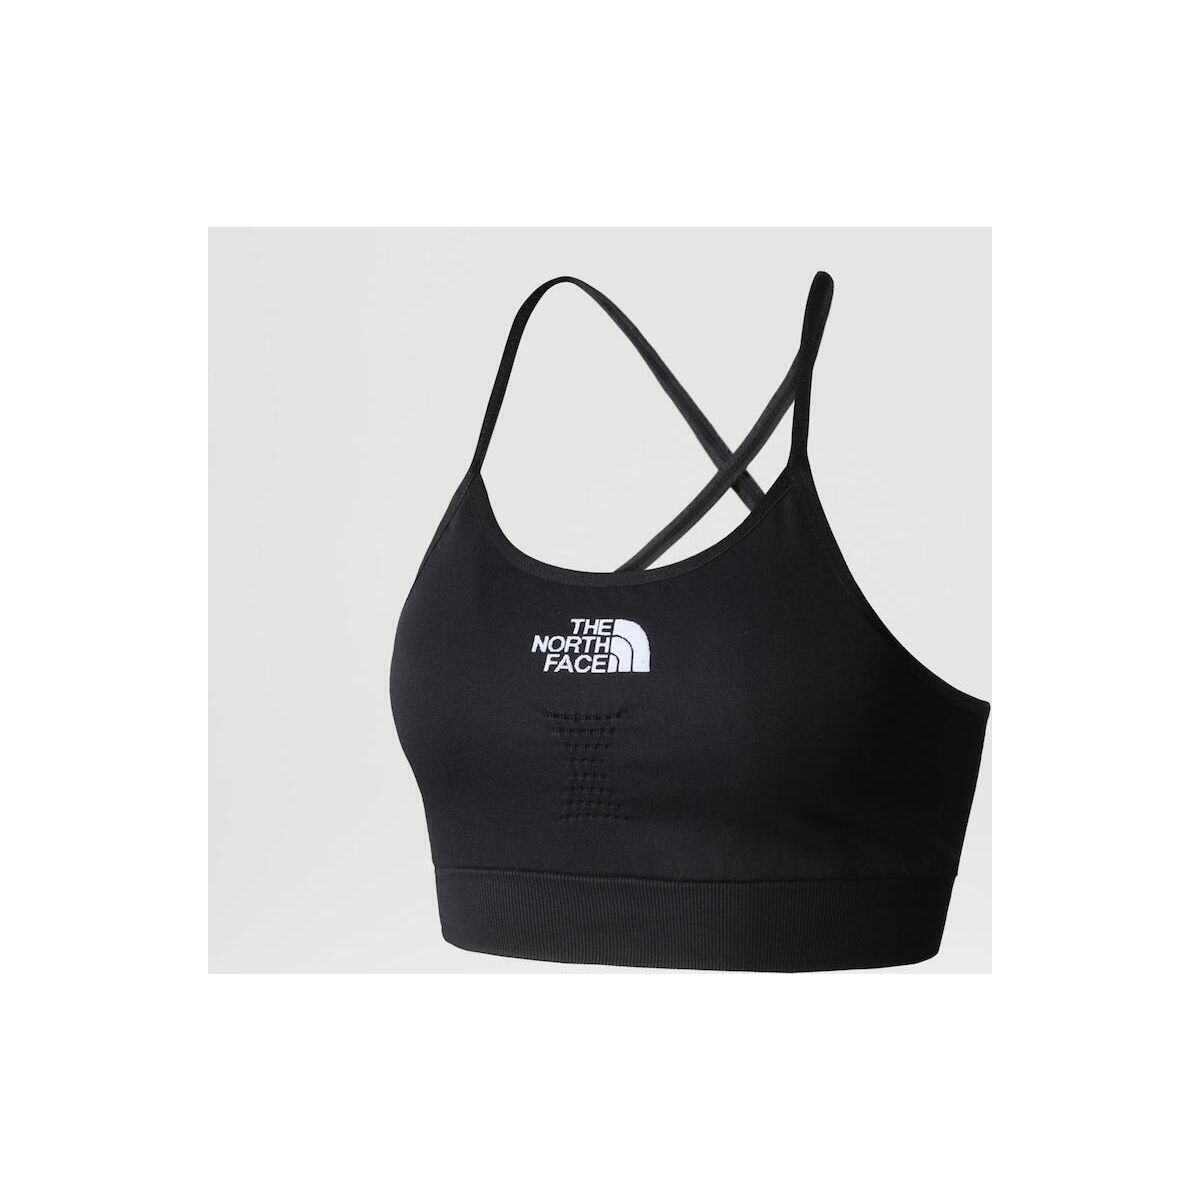
The North Face Womens Seamless Bra tnf black (JK3) XSS NF0A82GLJK3-XSSSchlanke Passform: Dieses Kleidungsstück liegt eng am Körper an und sorgt für schlankes Aussehen.Mit diesem leichten und dennoch stützenden Sport-BH kannst du dein Workout voll durchziehen. Die nahtlose Konstruktion verhindert Scheuerstellen und sorgt für ein glattes, angenehmes Gefühl auf der Haut, während das Racerback-Design jeder Trainingseinheit einen besonderen Look verleiht. Das Wichtigste im Überblick atmungsaktiv Produktdetails Gemacht für: Damen Optimal für: Laufen Features: Atmungsaktiv Atmungsaktiv: Die leichten Materialien regulieren die Körpertemperatur und sorgen für hohen Tragekomfort. Dehnbar: Das Stretch-Material bietet mehr Bewegungsfreiheit und höchsten Tragekomfort. Nahtloser Sport-BH TNF Jacquard Logo Geripptes Elastikband mit Branding Materialien: 96% Polyimide, 4% Elastane Pflegehinweise ZUM TROCKNEN AUFHÄNGEN: Lass dein Kleidungsstück einfach an der Luft trocknen. Maschinenwaschbar: Maschinenwäsche bei 40°C oder weniger mit ähnlichen Farben. Wasche deine Kleidung so oft wie nötig, um Verunreinigungen wie Schweiß, Schmutz, Lagerfeuerrauch und Kochgeruch zu entfernen.28,35 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
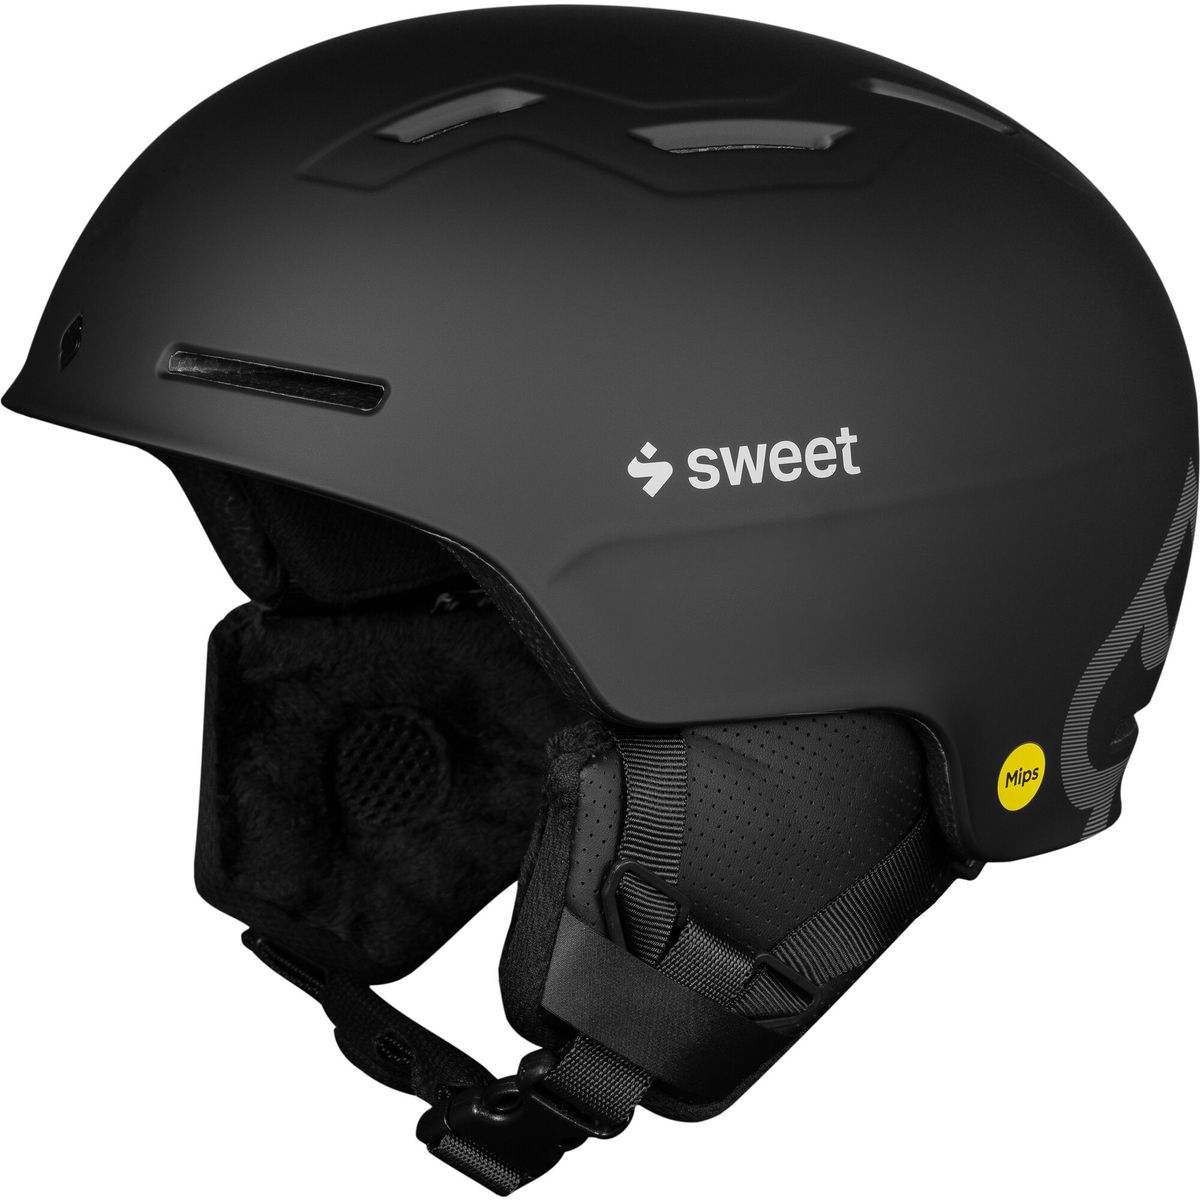
Sweet Protection Winder Mips Helmet Junior dirt black (DTBLK) XSS 835026-DTBLK-XSSDer Winder Junior ist ein schlanker, moderner und leichter Helm zum Fahren auf präparierten Pisten und zum Erkunden des Backcountry. Er wurde speziell für Kinder mit kleinerem und elastischerem Kopf entwickelt. Der Helm bietet Sicherheit, Komfort und Stil. Das Fleece-Innenfutter ist komfortabel sowie leicht herausnehmbar und waschbar. Die Goggle-Garage ermöglicht eine lückenlose Integration der Skibrille und Belüftung. Der feuchtigkeitsableitende Inneneinsatz ist leicht herausnehmbar und waschbar. Mit einfacher Drehverstellung, abnehmbaren Ohrpolstern und Mips-Technologie zur Reduzierung von Rotationskräften auf das Gehirn. Produktdetails Gemacht für: Kinder Optimal für: Freeski Skifahren Snowboarden Freizeit Verstellsystem: Drehverstellung Konstruktion: In-Mold Features: Schnittiger, moderner und leichter Helm speziell für Kinder In-Molded Impact-Shields verteilen die Kräfte bei einem Aufprall von innen auf eine größere Fläche Goggle-Garage für nahtlose Integration und Ventilation Feuchtigkeitstransportierendes, komfortables, einfach herauszunehmendes und waschbares Innenfutter Einfaches Turn-Dial-Verstellsystem Abnehmbare Ohrenpolster Mit Mips ausgerüstet, einer Technologie, welche die rotationalen Kräfte minimiert, die bei einem Sturz mit seitlichen Aufprallkräften entstehen und für da Gehirn besonders gefährlich werden können Ein eleganter und modern gestalteter Leichtbauhelm, der speziell für Jugendliche entwickelt wurde In die Form integrierte Aufprallschutzschilde, die Stöße von innen in kritischen Bereichen auf eine größere Fläche verteilen Brillenhalterung für spaltfreie Brillenintegration und Belüftung Das feuchtigkeitsableitende Innenfutter ist bequem und lässt sich leicht herausnehmen und waschen Einfache Einstellung per Drehknopf Ausgestattet mit Mips, einer Technologie, die Rotationskräfte auf das Gehirn reduziert Sicherheit: Mips-Technologie zur Reduzierung von Rotationskräften In-Mold-Aufprallschilde zur großflächigeren Verteilung von Aufprallkräften Ergonomie: Jugendspezifische Helmschalengröße einfache Drehverstellung Goggle-Garage für lückenlose Skibrillenintegration Komfort: Feuchtigkeitsableitendes herausnehmbares und waschbares Fleece-Innenfutter Goggle-Garage mit Belüftung Herausnehmbares Innenfutter Abnehmbare Earpads Normen: CE EN1077 Klasse B / ASTM2040 Pflegehinweise Mit einem feuchten Tuch abwischen108,15 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was bedeutet Cross Site Tracking?
Cross Site Tracking bezieht sich auf die Praxis, Informationen über das Online-Verhalten von Benutzern über verschiedene Websites hinweg zu sammeln. Dies geschieht in der Regel mithilfe von Cookies oder anderen Tracking-Technologien, die es Werbetreibenden ermöglichen, ein umfassendes Profil eines Benutzers zu erstellen. Durch Cross Site Tracking können Unternehmen das Verhalten von Benutzern analysieren, personalisierte Werbung schalten und das Nutzerverhalten über verschiedene Websites hinweg verfolgen. Datenschutzbedenken wurden in Bezug auf Cross Site Tracking laut, da es die Privatsphäre der Benutzer gefährden kann. **
-
Was bedeutet Cross Site Tracking verhindern?
Was bedeutet Cross Site Tracking verhindern? Cross Site Tracking verhindern bezieht sich auf die Praxis, Technologien wie Cookies oder Tracking-Pixel zu blockieren, die es Werbetreibenden ermöglichen, das Verhalten von Nutzern über verschiedene Websites hinweg zu verfolgen. Durch die Verhinderung von Cross Site Tracking können Nutzer ihre Privatsphäre schützen und verhindern, dass ihre Aktivitäten im Internet von Dritten verfolgt und analysiert werden. Dies kann dazu beitragen, personalisierte Werbung und gezielte Inhalte zu reduzieren, die auf dem Surfverhalten basieren. Letztendlich ermöglicht es Nutzern, ihre Online-Aktivitäten besser zu kontrollieren und ihre Daten vor unerwünschter Verfolgung zu schützen. **
-
Was sind die wichtigsten Sicherheitsaspekte, die bei der Entwicklung von Web-Anwendungen berücksichtigt werden müssen, und wie können Entwickler sicherstellen, dass ihre Anwendungen vor potenziellen Bedrohungen wie Cross-Site-Scripting und SQL-Injection geschützt sind?
Die wichtigsten Sicherheitsaspekte bei der Entwicklung von Web-Anwendungen sind die Vermeidung von Cross-Site-Scripting (XSS) und SQL-Injection. Entwickler sollten sicherstellen, dass sie sich bewusst sind, wie diese Angriffe funktionieren und wie sie vermieden werden können. Dies kann durch die Verwendung von sicheren Codierungspraktiken, wie z.B. der Verwendung von parametrisierten Abfragen in SQL und der Validierung von Benutzereingaben, erreicht werden. Darüber hinaus ist es wichtig, regelmäßige Sicherheitsprüfungen und Penetrationstests durchzuführen, um potenzielle Schwachstellen in der Anwendung zu identifizieren und zu beheben. Schließlich sollten Entwickler auch die Verwendung von Sicherheitsframeworks und Bibliotheken in Betracht ziehen, um zusätzlichen Sch **
-
Was ist deine Meinung zu Mahou Shoujo Site (Magical Girl Site)?
Als KI habe ich keine persönlichen Meinungen. Aber Mahou Shoujo Site ist ein Anime, der sich um das Thema Magische Mädchen dreht. Es ist bekannt für seine düstere und gewalttätige Handlung, die nicht für jedermann geeignet ist. Einige mögen die düstere Atmosphäre und die komplexen Charaktere, während andere die Gewaltdarstellung als zu übertrieben empfinden. Letztendlich hängt es von den individuellen Vorlieben ab. **

Wie kann man Inputs vor XSS schützen?
Um Inputs vor XSS-Angriffen zu schützen, sollten Eingaben immer validiert und bereinigt werden, um potenziell schädlichen Code zu entfernen. Dies kann durch die Verwendung von Whitelists erfolgen, die nur bestimmte erlaubte Zeichen und Formate zulassen. Es ist auch wichtig, HTML-Tags und Sonderzeichen zu escapen, um sie als Text zu behandeln und nicht als ausführbaren Code. Zusätzlich sollte Content Security Policy (CSP) verwendet werden, um die Ausführung von JavaScript-Code einzuschränken und Cross-Site-Scripting-Angriffe zu verhindern. **
Wie kann man eine XSS-Attacke durchführen?
Eine XSS-Attacke kann durchgeführt werden, indem ein Angreifer schädlichen Code in eine Webseite oder eine Webanwendung einschleust. Dies kann durch das Einfügen von JavaScript-Code in Eingabefelder oder URL-Parameter erfolgen. Wenn ein Opfer dann die infizierte Webseite besucht, wird der schädliche Code im Browser des Opfers ausgeführt und ermöglicht dem Angreifer den Zugriff auf sensible Informationen oder die Manipulation der Webseite. **
Top-Angebote
Produkte zum Begriff Cross-Site Scripting XSS:
-
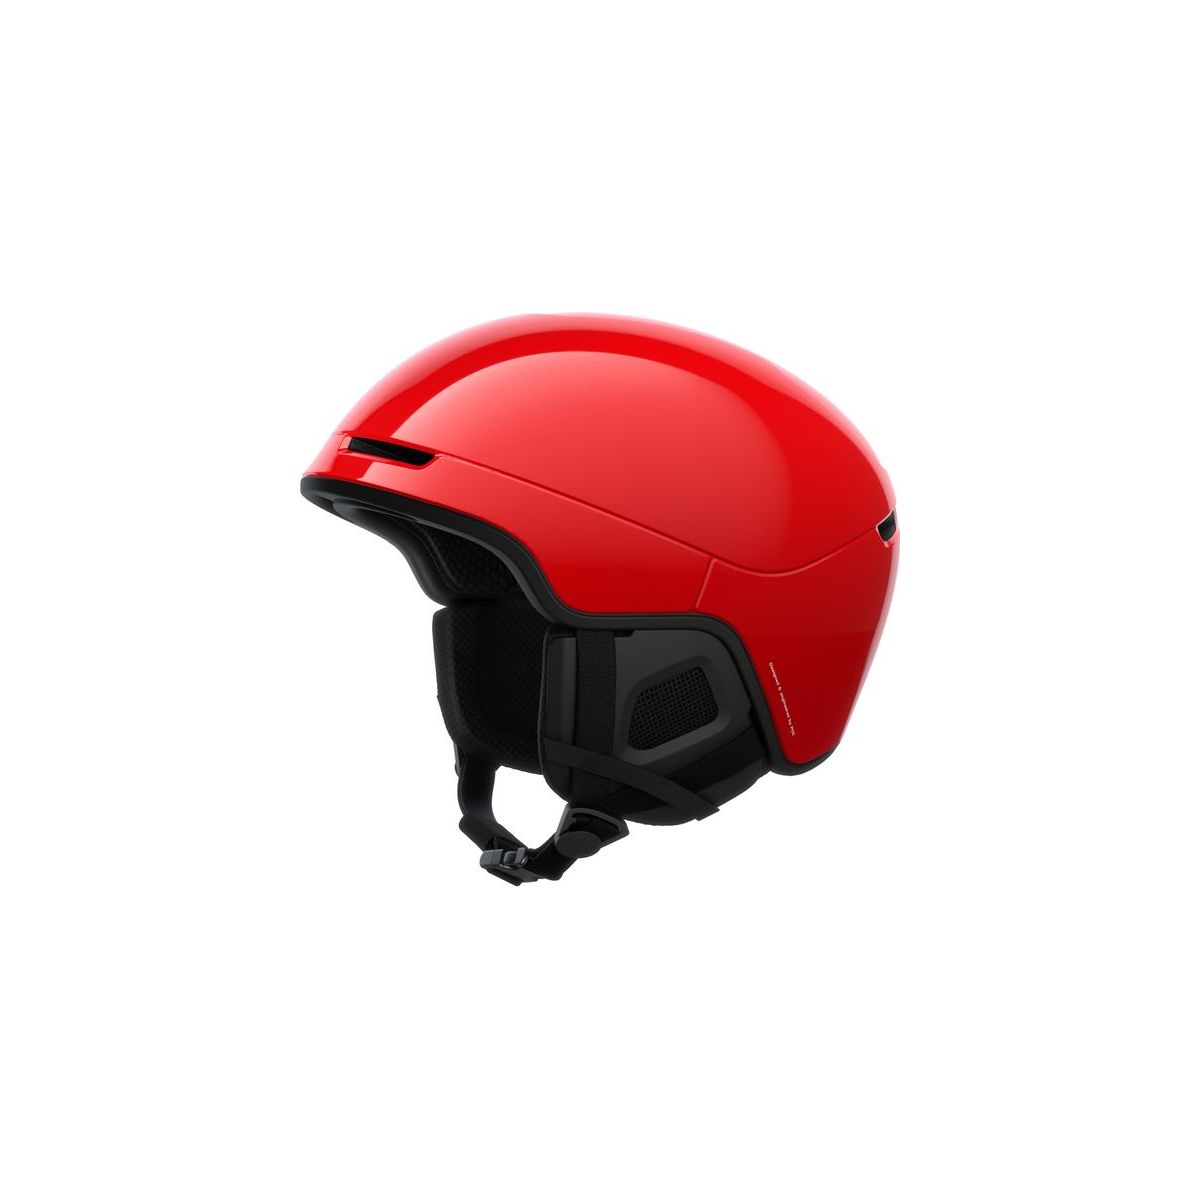
POC Obex Pure prismane red (1118) XSS PC101091118XSS1Erleben Sie maximalen Schutz und Komfort auf der Piste mit diesem hochwertigen Ski- und Snowboardhelm. Der Helm besticht durch seinen leichten EPS-Einsatz, der optimalen Schutz bietet. Die robuste Polycarbonat-Schale sorgt für außergewöhnliche strukturelle Stabilität und eine starke Verbindung mit der Helm-Auskleidung. Ein 360°-Anpassungssystem garantiert eine sichere und komfortable Passform, während die strategisch platzierten Belüftungskanäle für einen optimierten Luftstrom sorgen und den Tragekomfort erhöhen. Die Brillenschächte minimieren das Beschlagen Ihrer Skibrille, indem sie die Wärme effizient ableiten. Ein flexibler Brillen-Clip an der Rückseite des Helms sichert Ihre Brille zuverlässig. Für zusätzlichen Komfort bei unterschiedlichen Temperaturen sind die Ohrpolster abnehmbar. Der Helm ist zudem mit dem POC Aid Communication Headset kompatibel, was Ihnen ermöglicht, in Verbindung zu bleiben. Die nahtlose Passform mit POC-Brillen und die Sicherheitszertifikate CE EN 1077-B, ASTM F2040 und UKCA runden das Sicherheitsprofil dieses Helms ab. Produktdetails Optimal für: Freeski Skifahren Snowboarden Verstellsystem: 360°-Anpassungssystem Verschluss: 360°-Anpassungssystem Konstruktion: In-Mould-PC-Konstruktion mit EPS-Futter EPS-Einsatz: Der leichte EPS-Einsatz bietet optimalen Schutz. Polycarbonat-Schale: Die stabile, strapazierfähige Polycarbonat-Schale bildet eine starke Verbindung mit der Auskleidung des Helms und sorgt so für außergewöhnliche strukturelle Stabilität. 360°-Anpassungssystem: Ein 360°-Anpassungssystem sorgt für eine sichere und komfortable Passform. Belüftet: Belüftungskanäle sorgen für einen optimierten Luftstrom durch den Helm und erhöhen den Komfort. Brillenschächte: Brillenschächte sorgen dafür, dass die Wärme der Brille durch den Helm entweichen kann, wodurch das Beschlagen der Brille minimiert wird. Brillen-Clip: Ein flexibler Clip an der Rückseite des Helms sorgt für eine sichere Befestigung der Brille. Ohrpolster: Abnehmbare Ohrpolster sorgen für Komfort in einem erweiterten Temperaturbereich. Kompatibel mit einem Headset: Der Helm ist mit dem POC Aid Communication Headset kompatibel. Sicherheitszertifikate: CE EN 1077-B, ASTM F2040, UKCA Nahtlose Passform: Entwickelt für eine nahtlose Passform mit POC-Brillen. Features: Atmungsaktiv EPS-Einsatz Der leichte EPS-Einsatz bietet optimalen Schutz. Polycarbonat-Schale: Die stabile, strapazierfähige Polycarbonat-Schale bildet eine starke Verbindung mit der Auskleidung des Helms und sorgt so für außergewöhnliche strukturelle Stabilität. 360°-Anpassungssystem: Ein 360°-Anpassungssystem sorgt für eine sichere und komfortable Passform. Belüftet: Belüftungskanäle sorgen für einen optimierten Luftstrom durch den Helm und erhöhen den Komfort. Brillenschächte: Brillenschächte sorgen dafür, dass die Wärme der Brille durch den Helm entweichen kann, wodurch das Beschlagen der Brille minimiert wird. Brillen-Clip: Ein flexibler Clip an der Rückseite des Helms sorgt für eine sichere Befestigung der Brille. Ohrpolster: Abnehmbare Ohrpolster sorgen für Komfort in einem erweiterten Temperaturbereich. Kompatibel mit einem Headset: Der Helm ist mit dem POC Aid Communication Headset kompatibel. Sicherheitszertifikate: CE EN 1077-B, ASTM F2040, UKCA Nahtlose Passform: Entwickelt für eine nahtlose Passform mit POC-Brillen. Sicherheit: EPS-Einsatz stabile Polycarbonat-Schale Brillen-Clip Ergonomie: 360°-Anpassungssystem Komfort: Vordere und hintere Luftkanäle integrierte Brillenschächte nahtlose Passform mit POC-Skibrillen Abnehmbare Earpads Normen: CE EN 1077-B, ASTM F2040, UKCA127,35 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
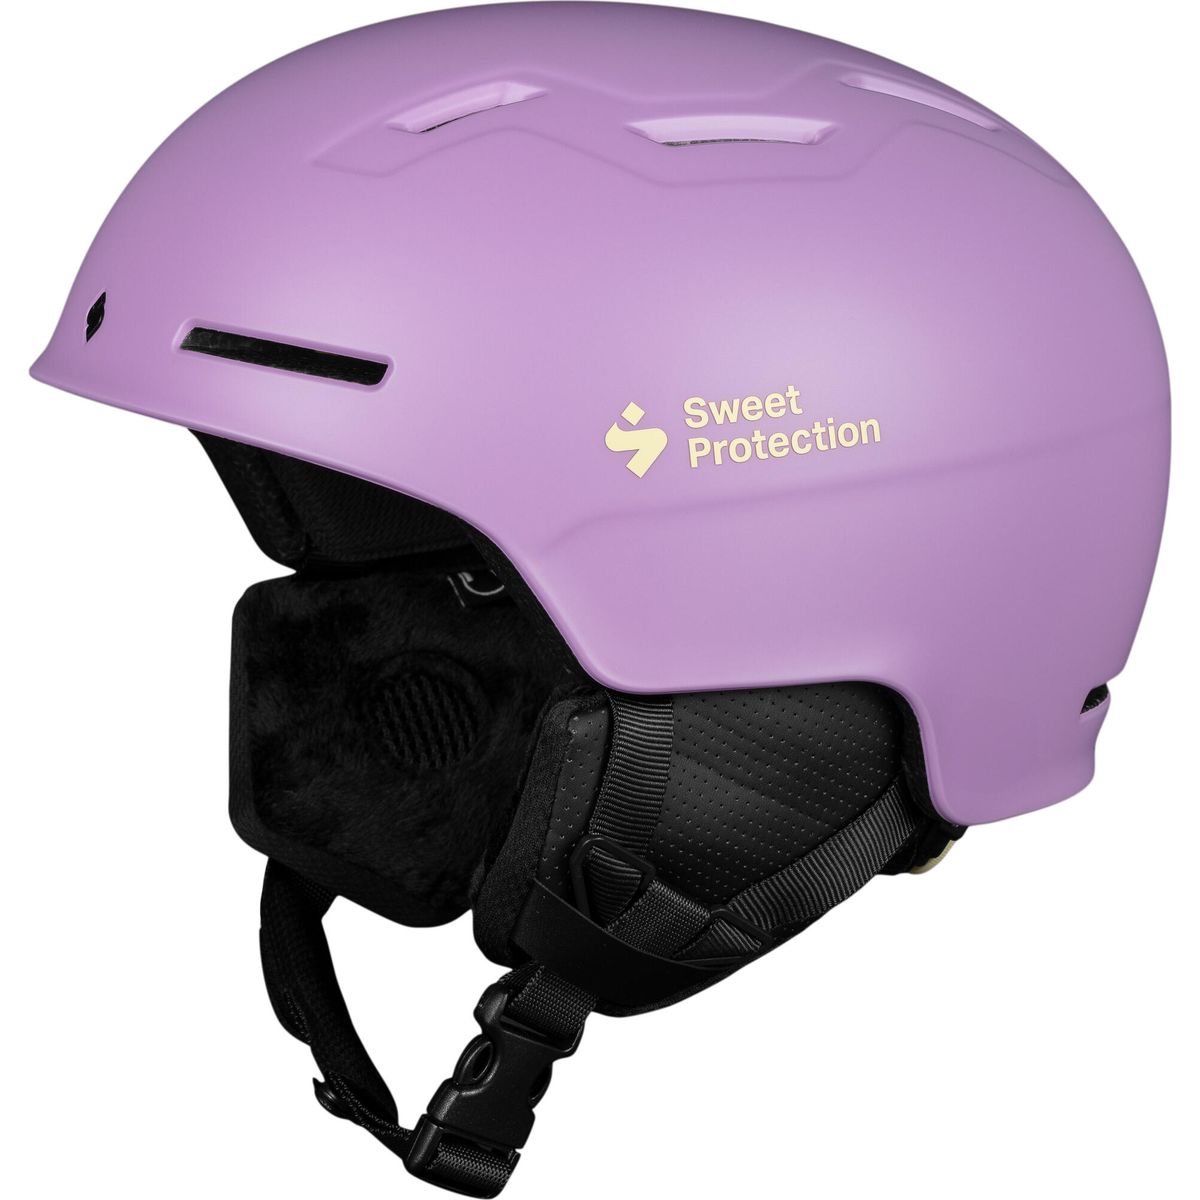
Sweet Protection Winder Helmet Junior heather (HEATR) XSS 835025-HEATR-XSSDer Winder Junior ist ein schlanker, moderner und leichter Skihelm für Kinder, speziell entwickelt für kleinere und elastischere Köpfe. Er eignet sich für präparierte Pisten und das Erkunden des Backcountry. Der Helm bietet Sicherheit, Komfort und Stil. Das Fleece-Innenfutter ist komfortabel sowie einfach herausnehmbar und waschbar. Er verfügt über eine Goggle-Garage für eine lückenlose Integration der Skibrille und Belüftung, ein feuchtigkeitsableitendes Innenfutter, eine einfache Drehverstellung und abnehmbare Ohrpolster. Produktdetails Gemacht für: Kinder Optimal für: Freeski Skifahren Snowboarden Verstellsystem: Drehverstellung Konstruktion: In-Mold-Konstruktion Features: Schnittiger, moderner und leichter Helm speziell für Kinder In-Molded Impact-Shields verteilen die Kräfte bei einem Aufprall von innen auf eine größere Fläche Goggle-Garage für nahtlose Integration und Ventilation Feuchtigkeitstransportierendes, komfortables, einfach herauszunehmendes und waschbares Innenfutter Einfaches Turn-Dial-Verstellsystem Abnehmbare Ohrenpolster Ein eleganter und modern gestalteter Leichtbauhelm, der speziell für Jugendliche entwickelt wurde In die Form integrierte Aufprallschutzschilde, die Stöße von innen in kritischen Bereichen auf eine größere Fläche verteilen Brillenhalterung für spaltfreie Brillenintegration und Belüftung Das feuchtigkeitsableitende Innenfutter ist bequem und lässt sich leicht herausnehmen und waschen Einfache Einstellung per Drehknopf Sicherheit: Integrierte Aufprallschilde zur Verteilung von Aufprallkräften über einen größeren Bereich Ergonomie: Speziell für kleinere Köpfe entwickelte Jugendkonstruktion Komfort: Feuchtigkeitsableitendes Fleece-Innenfutter herausnehmbar und waschbar Herausnehmbares Innenfutter Abnehmbare Earpads Normen: CE EN1077 Klasse B / ASTM2040 Pflegehinweise Mit einem feuchten Tuch abwischen93,65 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
The North Face Womens Seamless Bra tnf black (JK3) XSS NF0A82GLJK3-XSSSchlanke Passform: Dieses Kleidungsstück liegt eng am Körper an und sorgt für schlankes Aussehen.Mit diesem leichten und dennoch stützenden Sport-BH kannst du dein Workout voll durchziehen. Die nahtlose Konstruktion verhindert Scheuerstellen und sorgt für ein glattes, angenehmes Gefühl auf der Haut, während das Racerback-Design jeder Trainingseinheit einen besonderen Look verleiht. Das Wichtigste im Überblick atmungsaktiv Produktdetails Gemacht für: Damen Optimal für: Laufen Features: Atmungsaktiv Atmungsaktiv: Die leichten Materialien regulieren die Körpertemperatur und sorgen für hohen Tragekomfort. Dehnbar: Das Stretch-Material bietet mehr Bewegungsfreiheit und höchsten Tragekomfort. Nahtloser Sport-BH TNF Jacquard Logo Geripptes Elastikband mit Branding Materialien: 96% Polyimide, 4% Elastane Pflegehinweise ZUM TROCKNEN AUFHÄNGEN: Lass dein Kleidungsstück einfach an der Luft trocknen. Maschinenwaschbar: Maschinenwäsche bei 40°C oder weniger mit ähnlichen Farben. Wasche deine Kleidung so oft wie nötig, um Verunreinigungen wie Schweiß, Schmutz, Lagerfeuerrauch und Kochgeruch zu entfernen.28,35 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Cross-Site-Scripting-Angriff?
Ein Cross-Site-Scripting-Angriff (XSS) ist eine Art von Sicherheitslücke in Webanwendungen, bei der Angreifer schädlichen Code in eine vertrauenswürdige Website einschleusen können. Dies ermöglicht es ihnen, Benutzerdaten zu stehlen, Sitzungen zu übernehmen oder bösartige Aktionen im Namen des Benutzers auszuführen. XSS-Angriffe können durch unsichere Eingabevalidierung oder unzureichende Ausgabeabsicherung verursacht werden. **
-
Wie kann man SQL-Injektion und Cross-Site-Scripting verhindern?
Um SQL-Injektion zu verhindern, sollten parametrisierte Abfragen oder vorbereitete Anweisungen verwendet werden, anstatt dynamisch erstellte Abfragen. Eingaben sollten validiert und bereinigt werden, um unerwünschte Zeichen zu entfernen. Um Cross-Site-Scripting zu verhindern, sollten Eingaben von Benutzern immer korrekt codiert oder escaped werden, bevor sie in HTML-Seiten angezeigt werden. Es ist auch wichtig, Content Security Policy (CSP) Header zu verwenden, um die Ausführung von unsicherem JavaScript einzuschränken. **
-
Was bedeutet Cross Site Tracking?
Cross Site Tracking bezieht sich auf die Praxis, Informationen über das Online-Verhalten von Benutzern über verschiedene Websites hinweg zu sammeln. Dies geschieht in der Regel mithilfe von Cookies oder anderen Tracking-Technologien, die es Werbetreibenden ermöglichen, ein umfassendes Profil eines Benutzers zu erstellen. Durch Cross Site Tracking können Unternehmen das Verhalten von Benutzern analysieren, personalisierte Werbung schalten und das Nutzerverhalten über verschiedene Websites hinweg verfolgen. Datenschutzbedenken wurden in Bezug auf Cross Site Tracking laut, da es die Privatsphäre der Benutzer gefährden kann. **
-
Was bedeutet Cross Site Tracking verhindern?
Was bedeutet Cross Site Tracking verhindern? Cross Site Tracking verhindern bezieht sich auf die Praxis, Technologien wie Cookies oder Tracking-Pixel zu blockieren, die es Werbetreibenden ermöglichen, das Verhalten von Nutzern über verschiedene Websites hinweg zu verfolgen. Durch die Verhinderung von Cross Site Tracking können Nutzer ihre Privatsphäre schützen und verhindern, dass ihre Aktivitäten im Internet von Dritten verfolgt und analysiert werden. Dies kann dazu beitragen, personalisierte Werbung und gezielte Inhalte zu reduzieren, die auf dem Surfverhalten basieren. Letztendlich ermöglicht es Nutzern, ihre Online-Aktivitäten besser zu kontrollieren und ihre Daten vor unerwünschter Verfolgung zu schützen. **
Ähnliche Suchbegriffe für Cross-Site Scripting XSS
-
Sweet Protection Winder Mips Helmet Junior dirt black (DTBLK) XSS 835026-DTBLK-XSSDer Winder Junior ist ein schlanker, moderner und leichter Helm zum Fahren auf präparierten Pisten und zum Erkunden des Backcountry. Er wurde speziell für Kinder mit kleinerem und elastischerem Kopf entwickelt. Der Helm bietet Sicherheit, Komfort und Stil. Das Fleece-Innenfutter ist komfortabel sowie leicht herausnehmbar und waschbar. Die Goggle-Garage ermöglicht eine lückenlose Integration der Skibrille und Belüftung. Der feuchtigkeitsableitende Inneneinsatz ist leicht herausnehmbar und waschbar. Mit einfacher Drehverstellung, abnehmbaren Ohrpolstern und Mips-Technologie zur Reduzierung von Rotationskräften auf das Gehirn. Produktdetails Gemacht für: Kinder Optimal für: Freeski Skifahren Snowboarden Freizeit Verstellsystem: Drehverstellung Konstruktion: In-Mold Features: Schnittiger, moderner und leichter Helm speziell für Kinder In-Molded Impact-Shields verteilen die Kräfte bei einem Aufprall von innen auf eine größere Fläche Goggle-Garage für nahtlose Integration und Ventilation Feuchtigkeitstransportierendes, komfortables, einfach herauszunehmendes und waschbares Innenfutter Einfaches Turn-Dial-Verstellsystem Abnehmbare Ohrenpolster Mit Mips ausgerüstet, einer Technologie, welche die rotationalen Kräfte minimiert, die bei einem Sturz mit seitlichen Aufprallkräften entstehen und für da Gehirn besonders gefährlich werden können Ein eleganter und modern gestalteter Leichtbauhelm, der speziell für Jugendliche entwickelt wurde In die Form integrierte Aufprallschutzschilde, die Stöße von innen in kritischen Bereichen auf eine größere Fläche verteilen Brillenhalterung für spaltfreie Brillenintegration und Belüftung Das feuchtigkeitsableitende Innenfutter ist bequem und lässt sich leicht herausnehmen und waschen Einfache Einstellung per Drehknopf Ausgestattet mit Mips, einer Technologie, die Rotationskräfte auf das Gehirn reduziert Sicherheit: Mips-Technologie zur Reduzierung von Rotationskräften In-Mold-Aufprallschilde zur großflächigeren Verteilung von Aufprallkräften Ergonomie: Jugendspezifische Helmschalengröße einfache Drehverstellung Goggle-Garage für lückenlose Skibrillenintegration Komfort: Feuchtigkeitsableitendes herausnehmbares und waschbares Fleece-Innenfutter Goggle-Garage mit Belüftung Herausnehmbares Innenfutter Abnehmbare Earpads Normen: CE EN1077 Klasse B / ASTM2040 Pflegehinweise Mit einem feuchten Tuch abwischen108,15 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kofler, Michael: ScriptingScripting , Das Praxisbuch für Administratoren und DevOps-Teams , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20230705, Produktform: Leinen, Titel der Reihe: Rheinwerk Computing##, Autoren: Kofler, Michael, Seitenzahl/Blattzahl: 492, Themenüberschrift: COMPUTERS / Software Development & Engineering / Tools, Keyword: Tipps Tricks; DevOps-Team; Admin; Entwickler; Python-Skript; Skriptsprache; Scripting programmierung; Interpreter; Befehlliste; Coding; Buch; Wissen; Lernen; Anleitung; Anfänger-Guide; Shell; Visual Studio Code, Fachschema: Internet / Programmierung~Programmiersprachen~EDV / Theorie / Software-Entw. / Software Engineering, Fachkategorie: Programmier- und Skriptsprachen, allgemein~Software Engineering~Computernetzwerke und maschinelle Kommunikation, Sprache: Deutsch, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Webprogrammierung, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Länge: 245, Breite: 175, Höhe: 32, Gewicht: 1040, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0035, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 286155839,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
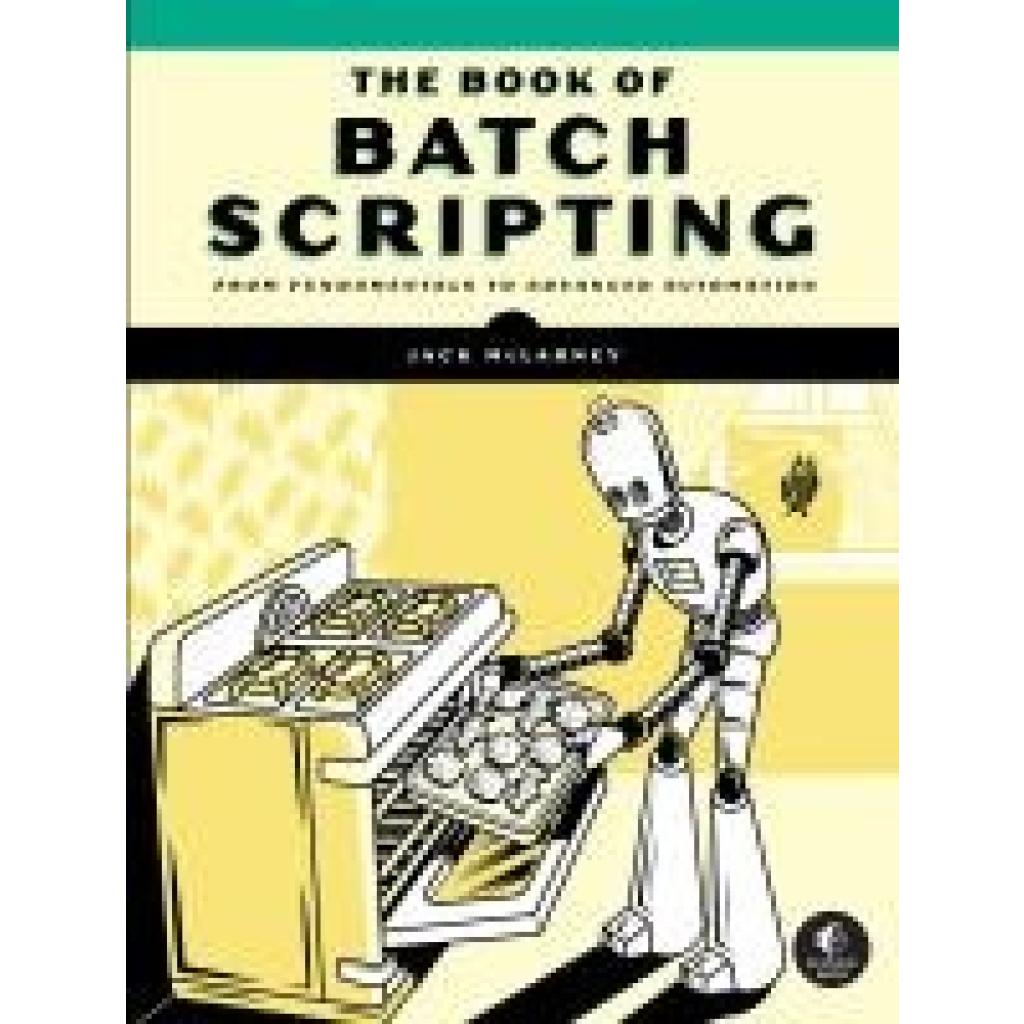
McLarney, Jack: The Book of Batch ScriptingThe Book of Batch Scripting , From Fundamentals to Advanced Automation , > , Erscheinungsjahr: 20240625, Produktform: Kartoniert, Autoren: McLarney, Jack, Seitenzahl/Blattzahl: 450, Themenüberschrift: COMPUTERS / Programming Languages / General, Keyword: computer science book;windows os;windows book;coding book;windows batch scripting;batch scripting;batch programming;windows command prompt;programming books;command line;Recursion;Windows computer;computer science;computers;computer;technology;coding;code;algorithm;clean code;algorithms;tech;coding for beginners;computer programming;computer books;programmer gifts;computer programmer gifts;programming;engineering;security;coding for kids;math;maker;languages;linux;problem solving;mba;makerspace, Fachschema: Programmiersprachen~Programmieren (EDV), Fachkategorie: Microsoftprogrammierung~Systemadministration, Imprint-Titels: No Starch Press, Warengruppe: HC/Programmiersprachen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 231, Breite: 178, Höhe: 28, Gewicht: 924, Produktform: Kartoniert, Genre: Importe,44,14 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Sicherheitsaspekte, die bei der Entwicklung von Web-Anwendungen berücksichtigt werden müssen, und wie können Entwickler sicherstellen, dass ihre Anwendungen vor potenziellen Bedrohungen wie Cross-Site-Scripting und SQL-Injection geschützt sind?
Die wichtigsten Sicherheitsaspekte bei der Entwicklung von Web-Anwendungen sind die Vermeidung von Cross-Site-Scripting (XSS) und SQL-Injection. Entwickler sollten sicherstellen, dass sie sich bewusst sind, wie diese Angriffe funktionieren und wie sie vermieden werden können. Dies kann durch die Verwendung von sicheren Codierungspraktiken, wie z.B. der Verwendung von parametrisierten Abfragen in SQL und der Validierung von Benutzereingaben, erreicht werden. Darüber hinaus ist es wichtig, regelmäßige Sicherheitsprüfungen und Penetrationstests durchzuführen, um potenzielle Schwachstellen in der Anwendung zu identifizieren und zu beheben. Schließlich sollten Entwickler auch die Verwendung von Sicherheitsframeworks und Bibliotheken in Betracht ziehen, um zusätzlichen Sch **
-
Was ist deine Meinung zu Mahou Shoujo Site (Magical Girl Site)?
Als KI habe ich keine persönlichen Meinungen. Aber Mahou Shoujo Site ist ein Anime, der sich um das Thema Magische Mädchen dreht. Es ist bekannt für seine düstere und gewalttätige Handlung, die nicht für jedermann geeignet ist. Einige mögen die düstere Atmosphäre und die komplexen Charaktere, während andere die Gewaltdarstellung als zu übertrieben empfinden. Letztendlich hängt es von den individuellen Vorlieben ab. **
-
Wie kann man Inputs vor XSS schützen?
Um Inputs vor XSS-Angriffen zu schützen, sollten Eingaben immer validiert und bereinigt werden, um potenziell schädlichen Code zu entfernen. Dies kann durch die Verwendung von Whitelists erfolgen, die nur bestimmte erlaubte Zeichen und Formate zulassen. Es ist auch wichtig, HTML-Tags und Sonderzeichen zu escapen, um sie als Text zu behandeln und nicht als ausführbaren Code. Zusätzlich sollte Content Security Policy (CSP) verwendet werden, um die Ausführung von JavaScript-Code einzuschränken und Cross-Site-Scripting-Angriffe zu verhindern. **
-
Wie kann man eine XSS-Attacke durchführen?
Eine XSS-Attacke kann durchgeführt werden, indem ein Angreifer schädlichen Code in eine Webseite oder eine Webanwendung einschleust. Dies kann durch das Einfügen von JavaScript-Code in Eingabefelder oder URL-Parameter erfolgen. Wenn ein Opfer dann die infizierte Webseite besucht, wird der schädliche Code im Browser des Opfers ausgeführt und ermöglicht dem Angreifer den Zugriff auf sensible Informationen oder die Manipulation der Webseite. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.